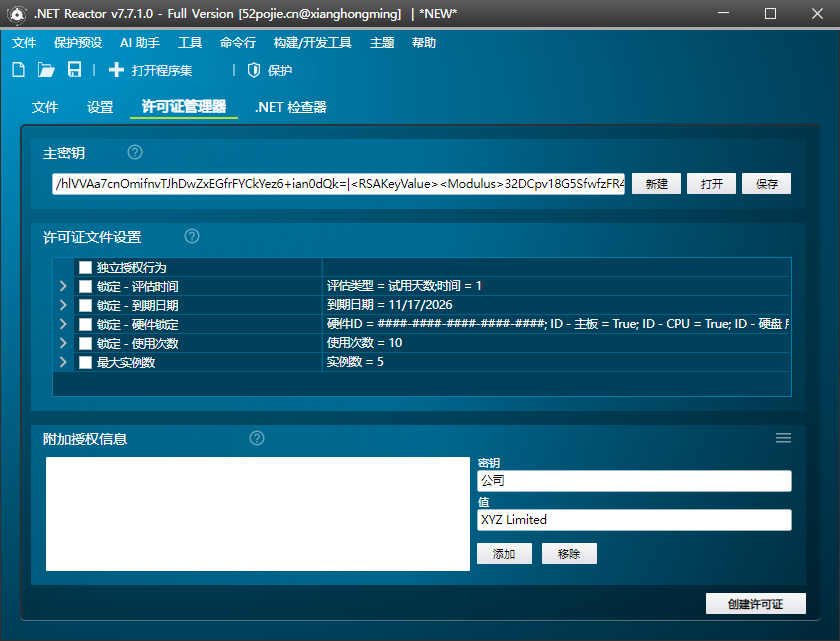
软件截图
软件介绍
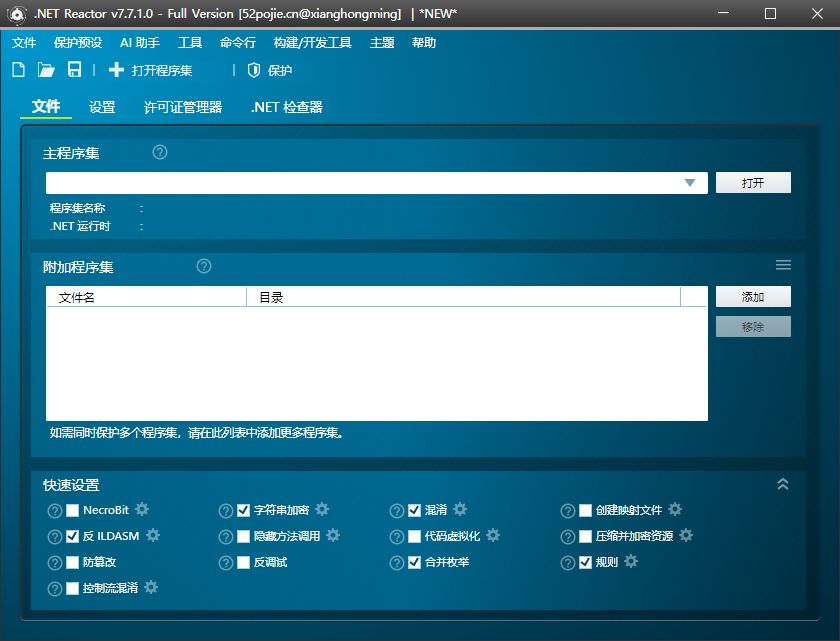
.NET Reactor 是 Eziriz 公司自 2003 年起持续维护的 .NET 程序集保护工具,当前版本 7.7.1.0(2026 年 11 月发布)。它的定位不同于单纯的重命名混淆器:在标准名称混淆之外,叠加了 NecroBit 代码加密、代码虚拟化(Code Virtualization)、控制流混淆、字符串加密、防篡改(Anti Tampering)与资源加密压缩等多层机制,并内置一套完整的管理式授权许可系统,使保护与授权在同一个产品内协同工作。
对 .NET 开发者而言,托管程序集的中间语言(IL)天然可被 ILSpy、dnSpy 一类工具还原为近似源码,发布前不加处理等同于公开实现。.NET Reactor 的核心价值在于抬高这一过程的技术成本——尤其是 NecroBit 与代码虚拟化,将 IL 逻辑转为不可直接读取的形式,而非仅让名字变得难读。
平台覆盖上,它声明支持 .NET Framework 全系及 .NET 5.0 至 .NET 11、.NET Core、ASP.NET Core,并配套覆盖 Xamarin、MAUI、Unity、Blazor、Avalonia、WPF、WinForms 等应用形态;Code Encryption 与 NecroBit 的保护在 Windows、Linux、macOS 上均可生效,并支持 ARM/ARM64 平台。
核心功能
NecroBit 代码加密:将方法体从 IL 中移出并以加密形式存放,运行时按需解密,使反编译工具无法直接读取逻辑,是其标志性保护层。
代码虚拟化(Code Virtualization):把选定方法编译为自定义虚拟指令集,交由内置解释器执行,并支持 AOT 兼容;新版加入 Integrity Virtualization 与"保护其他特性"选项。
控制流混淆与成员隐藏:重构方法内控制流、拆分方法(Method Splitting)、隐藏方法调用(Hide Method Calls),破坏反编译器的结构化还原。
字符串加密与资源保护:加密字符串常量与程序集资源,可对资源做选择性加密与压缩,并支持排除清单。
防篡改与反调试:Anti Tampering、Anti Debug、Anti ILDASM,检测程序集被修改或调试挂载后中断运行;可隐藏 self-contained 单文件包内部内容。
授权与试用控制:无需改代码即可对已编译程序集施加试用期、到期日、使用次数、实例数量、硬件锁定等限制;提供 LicenseGenerator 与 SDK,供程序化管理许可校验。
跨平台 CLI 与构建集成:命令行生成器可导出当前项目参数供脚本调用;提供 Visual Studio 与 JetBrains Rider 插件、Build Integration Manager、Azure DevOps Task、GitHub Actions 与 NuGet 包。
规则与声明式保护:高级规则编辑器支持按命名空间、类型、成员、编译器生成类型等维度精细控制包含/排除;Declarative Protection 通过特性在源码侧声明保护策略,规则可从 Dotfuscator 配置导入。
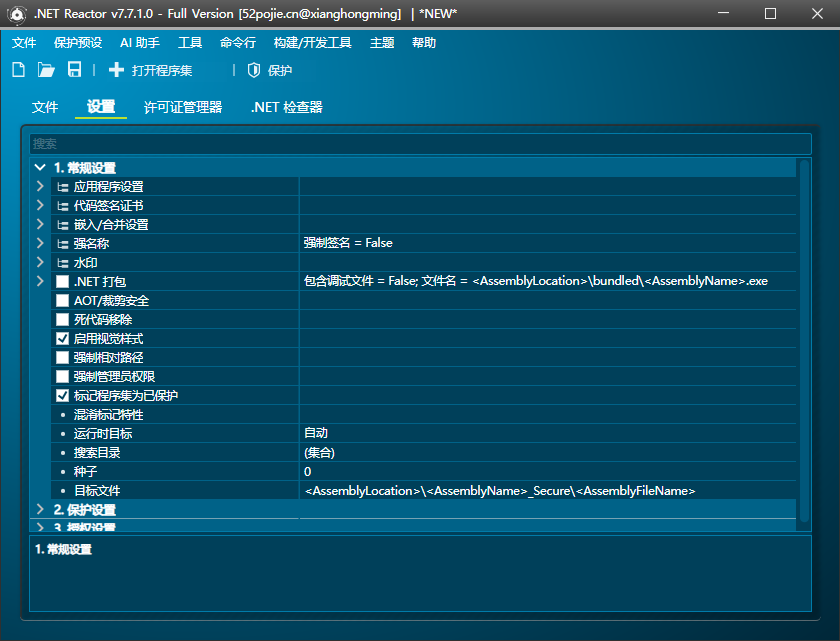
辅助工具链:映射文件(Mapping File)输出、堆栈跟踪反混淆(StackTraceDeobfuscator)、Strong Name 与代码签名(含 Azure Artifacts 与硬件令牌)、Native EXE 生成、程序集合并与嵌入。
适用人群
需要对商业 .NET 桌面软件、类库或插件做发布前加固的独立开发者与 ISV
采用授权码、试用版、硬件锁定等商业模式,需要保护授权校验逻辑不被绕过的团队
从 Dotfuscator、其他混淆器迁移、需要兼容既有混淆特性与配置的工程团队
使用 Unity、MAUI、Avalonia、Blazor 等技术栈、对第三方保护方案兼容性有要求的开发者
需要在 CI/CD 中自动化完成混淆与签名的 DevOps 流程
优缺点分析
优点:
保护层级完整:从基础名称混淆到 NecroBit、代码虚拟化、控制流混淆形成递进式防护,可按程序集预算自由组合,而非二选一的开关式设计。
保护与授权同源:混淆器与授权系统出自同一产品,因此能针对性地保护许可校验代码本身;这在使用"混淆器 + 第三方授权库"的组合方案中较难实现。
平台覆盖面广:同时支持 .NET Framework 与 .NET 5–11,覆盖 Windows、Linux、macOS 与 ARM64;命令行版本可在 Linux/macOS 构建机上运行,适配 CI 场景。
工程化集成成熟:CI 任务、构建管理器、IDE 插件与命令行并存,混淆可作为编译后步骤自动执行,并支持 ReadyToRun 与程序集合并场景下的交叉混淆。
版本迭代活跃:从更新日志看,随 .NET 大版本同步支持(.NET 9/10/11 均在对应版本加入),并持续修复虚拟化、NecroBit 在 ARM64、macOS、Blazor WASM 上的具体缺陷。
缺点:
成本偏高且为买断制:官方标价 $249,对个人项目或学生开发者是一笔明确支出;升级策略需按各版本授权条款确认,不属订阅制服务。
调试复杂度上升:NecroBit、虚拟化与防篡改会改变异常堆栈与启动路径,生产环境问题定位需依赖映射文件与反混淆工具,缺失映射文件时排查成本显著增加。
存在兼容性边界:反射、序列化、依赖注入、动态代码生成等对成员名称敏感的场景,需要大量排除规则或声明式特性调整;官方更新日志中反复出现针对 Blazor WebAssembly、WPF、Unity、混合模式程序集(C++/CLI)的修复记录,说明边界场景仍需逐案验证。
保护强度需自行调优:虚拟化等级与混淆强度越高,启动耗时与运行开销越大(官方亦在持续优化 NecroBit 在 .NET 8+ 的启动性能),缺乏统一的最优配置,需在保护强度与性能之间实测取值。
对反射型逆向仅提高门槛:任何客户端混淆均无法从根本上阻止有足够资源的内存转储与动态调试,虚拟机保护也无法防止运行期 Hook,产品应被视为成本抬升手段而非绝对防护。
文档与生态以官方为主:中文社区资料较少,深层配置(规则继承、跨程序集混淆、授权状态回调)依赖在线手册与官方支持渠道。
系统要求
操作系统:保护端(GUI)以 Windows 为主,新版另提供 macOS 图形界面;命令行版本支持 Windows、Linux、macOS 构建环境
运行时:需安装对应版本的 .NET 运行时/桌面运行时(支持 .NET Framework 4.x 至 .NET 11),具体依赖随保护的框架版本而定
开发环境(可选):Visual Studio 或 JetBrains Rider 以使用 IDE 插件;CI 集成需配置对应 DevOps Task 或 GitHub Actions
磁盘:中等占用,需为程序本体、临时输出、映射文件与合并后的产物预留空间;大型解决方案的混淆输出可能达数百 MB
内存:程序集合并、虚拟化与 ReadyToRun 处理属内存敏感操作,建议 8GB 及以上;超大程序集建议分批处理
授权与网络:需有效许可证激活;官方声明支持完全离线运行,适合隔离的构建环境
目标平台限制:受保护的输出仅在受支持的 .NET 实现与目标 OS 组合上运行,AOT、裁剪(Trimming)与单文件发布需额外启用对应的 Safe 选项
下载地址
声明:本站为非盈利性技术交流平台。所有资源均来自互联网或官方发布,版权归原作者所有。如有侵犯您的权益,请联系我们(fzxzcopy@163.com),我们将第一时间处理。


