软件截图
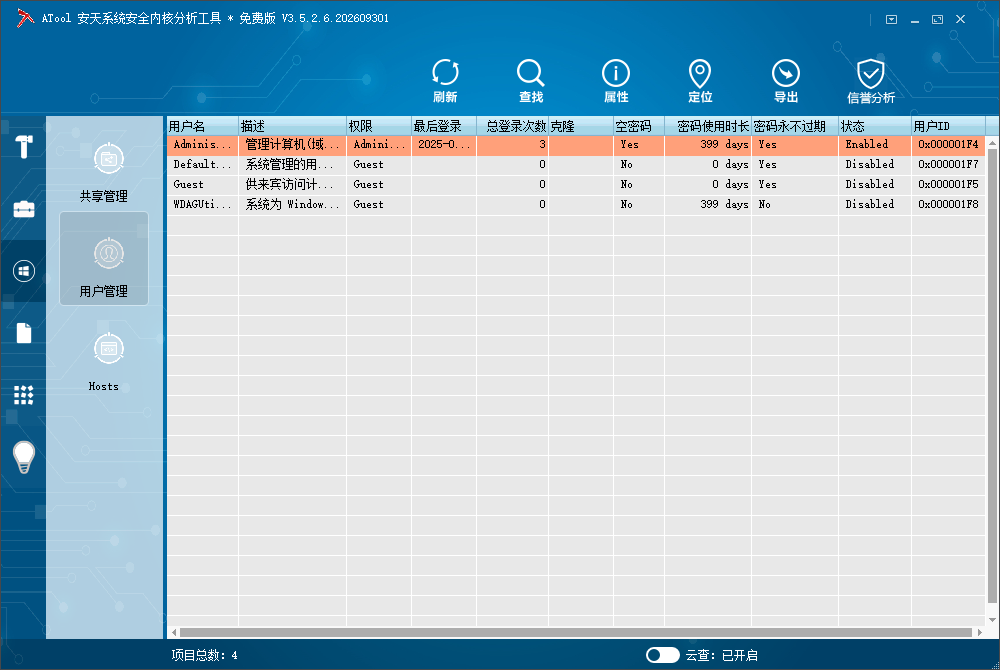
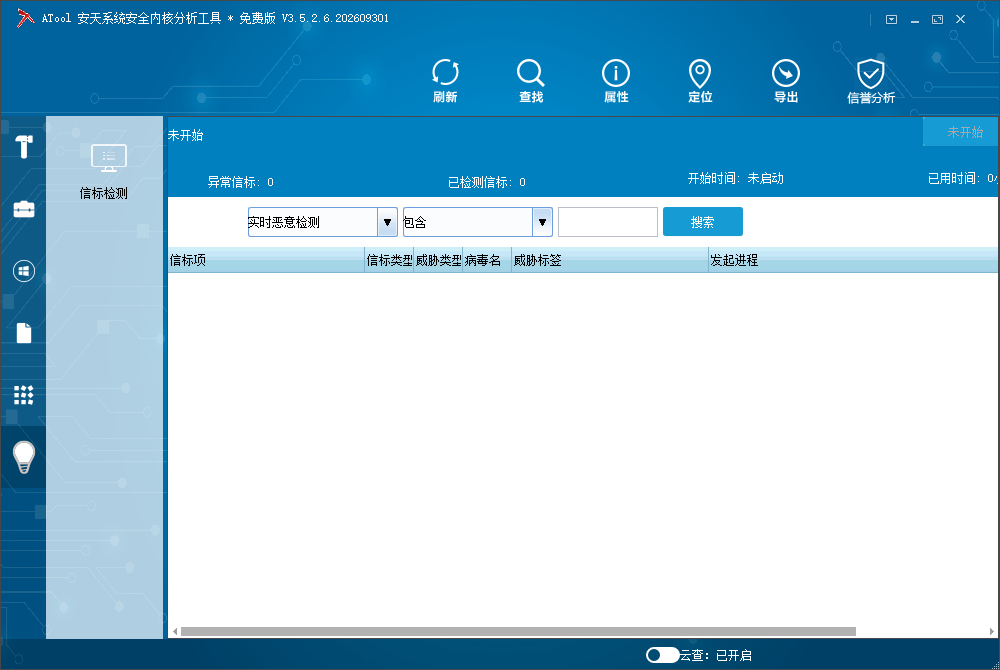
软件介绍
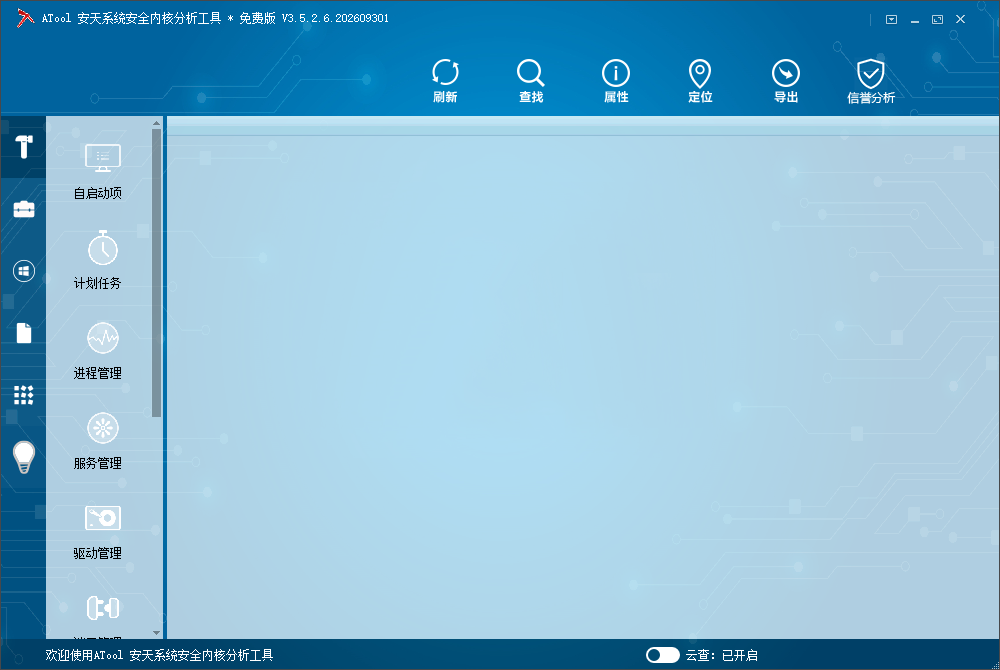
ATool(全称"安天系统深度分析工具")是由国内知名网络安全厂商安天实验室(Antiy Labs)开发的一款免费 Windows 系统深度分析工具。它的定位并非传统的杀毒软件或系统优化工具,而是一款面向安全研究人员、应急响应工程师和高级技术用户的系统级诊断与分析平台。ATool 能够深入 Windows 操作系统内核层,提供进程管理、内核模块枚举、驱动对象查看、启动项分析、Rootkit 检测、文件管理、注册表操作等全方位的系统底层信息透视能力。其功能定位类似于 Sysinternals 套件(Process Explorer + Autoruns + RootkitRevealer)的整合版,但在内核级检测深度和反 Rootkit 能力上具有自身特色。ATool 长期以来在国内安全圈中被视为恶意软件排查和系统安全分析的重要辅助工具之一,完全免费且无需安装即可使用(绿色便携)。
核心功能
进程管理与分析:提供比 Windows 任务管理器远为详尽的进程信息视图,包括进程 PID、父进程关系、完整文件路径、加载的 DLL 模块列表、线程信息、内存占用详情、数字签名验证状态等。支持结束进程、挂起进程等操作,并能检测被常规工具隐藏的隐藏进程(Hidden Process),这是 Rootkit 检测的关键能力之一。
内核模块与驱动查看:枚举系统当前加载的所有内核模块(.sys 驱动文件),显示模块基址、大小、加载路径及数字签名信息。安全分析人员可借此快速发现异常的未签名内核驱动或可疑的第三方驱动模块,这些往往是内核级 Rootkit 或恶意驱动的藏身之处。
Rootkit 检测:ATool 的核心亮点功能。通过对比用户态 API 枚举结果与内核态直接遍历结果之间的差异,检测是否存在进程隐藏、文件隐藏、注册表键值隐藏等 Rootkit 典型行为。这种交叉比对检测思路能够揭示那些通过 Hook 系统调用表(SSDT Hook)、DKOM(Direct Kernel Object Manipulation)等技术隐匿自身的高级威胁。
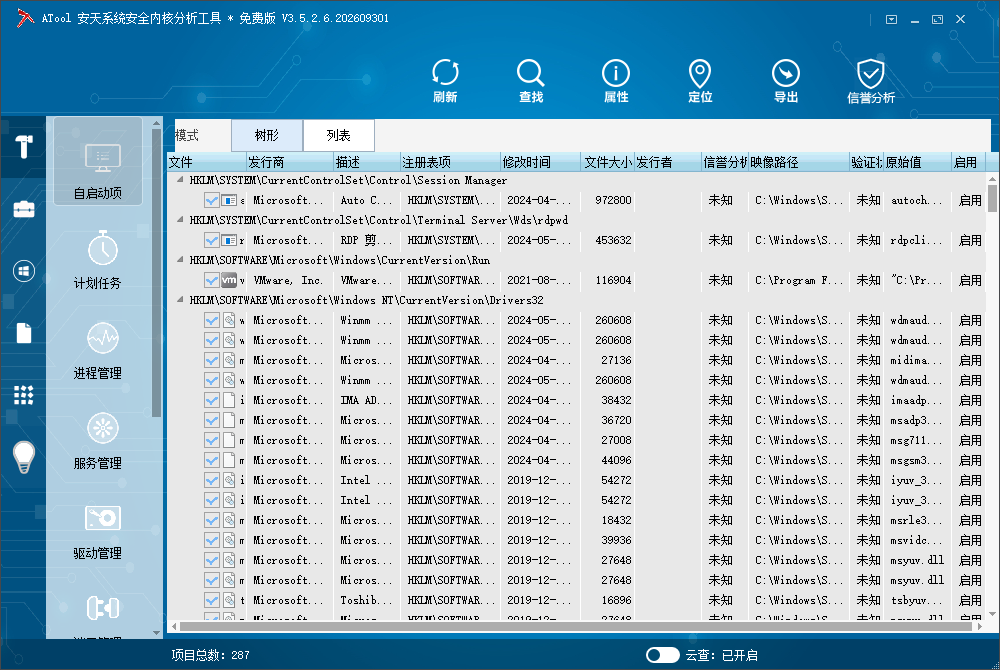
启动项管理:全面扫描 Windows 系统中所有自启动位置,包括注册表 Run/RunOnce 键值、启动文件夹、计划任务、系统服务、浏览器帮助对象(BHO)、Winsock LSP、Shell 扩展等数十种自启动入口点。覆盖范围在同类工具中属于较全面的级别,可有效排查恶意软件的持久化(Persistence)机制。
文件管理器:内置文件浏览和操作功能,支持查看文件属性、数字签名、哈希值(MD5/SHA1/SHA256)计算、NTFS 数据流(ADS,Alternate Data Streams)检测等。部分恶意软件利用 NTFS 交替数据流隐藏恶意代码,ATool 的 ADS 检测功能可揭示这类隐匿手段。
注册表编辑器:内置轻量级注册表浏览与编辑功能,允许用户在不依赖系统自带
regedit.exe的情况下直接查看和修改注册表内容。在恶意软件阻止或替换系统注册表编辑器的场景下,此功能尤为实用。网络连接查看:显示当前系统所有活动的网络连接信息,包括本地/远程 IP 地址、端口号、连接状态及对应的进程。功能类似于命令行
netstat -anob,但提供了图形化界面,便于快速识别可疑的外连行为(如木马回连 C&C 服务器)。SSDT/Shadow SSDT 查看:显示系统服务描述符表(System Service Descriptor Table)的当前状态,标记被 Hook(钩挂)的系统调用条目。SSDT Hook 是传统内核级 Rootkit 最常用的隐藏和拦截技术之一,ATool 可直观展示哪些系统调用已被第三方模块修改,帮助分析人员定位可疑的内核挂钩行为。
端口与服务枚举:列出系统当前开放的所有网络端口及对应的监听服务/进程,辅助发现后门程序或恶意服务占用的异常端口。
适用人群
网络安全研究人员和恶意软件分析师,需要深入系统内核进行威胁分析和样本行为追踪
企业安全应急响应(Incident Response)团队成员,需要在受感染主机上快速排查可疑进程、驱动和自启动项
具备一定操作系统原理知识的高级电脑用户,希望深入了解系统运行状态并排查异常
网络安全专业学生或技术爱好者,将 ATool 作为学习 Windows 内核机制和安全分析的实践工具
需要在无法安装软件的受限环境中进行系统检查的运维人员(ATool 为绿色免安装工具)
优缺点分析
优点:
内核级检测深度:ATool 的 Rootkit 检测、SSDT Hook 查看、隐藏进程发现等功能深入 Windows 内核层,这一检测深度在免费工具中属于较高水平。与微软 Sysinternals 的 RootkitRevealer(已停止更新)相比,ATool 在交叉比对检测方面提供了更丰富的信息维度。
功能高度整合:将进程分析、驱动查看、启动项管理、网络连接监控、文件操作、注册表编辑等多个独立工具的功能集成于单一界面中,避免了分析人员在多个工具之间频繁切换的低效操作。一个 ATool 基本覆盖了 Process Explorer + Autoruns + TCPView + RootkitRevealer 的核心功能。
完全免费且绿色便携:无需安装,解压即用,无商业版功能限制,无广告干扰。这一特性使其非常适合存储在 U 盘中作为应急响应工具包的组成部分,可在任意 Windows 主机上即时运行。
国产安全厂商背书:出自安天实验室这一国内一线安全研究机构,在反病毒引擎技术和威胁情报领域有深厚积累,工具的检测逻辑和内核分析能力具有专业安全厂商的技术底蕴。
启动项覆盖范围广:对 Windows 自启动入口点的枚举覆盖面极为全面,涵盖了注册表、服务、计划任务、BHO、LSP、Shell 扩展等数十种持久化位置,超过了多数同类免费工具的扫描范围。
缺点:
使用门槛极高:ATool 的目标用户是安全研究人员和高级技术用户,界面中大量使用内核对象地址、SSDT 索引号、驱动基址等专业术语和原始数据。普通用户在缺乏 Windows 内核知识的情况下,很难理解各项数据的含义,更无法据此做出准确的安全判断。这不是一款"一键扫描"式的安全工具。
界面设计陈旧:沿用经典的 Windows 原生控件风格,UI 设计停留在 Windows XP/7 时代的视觉水准,缺乏现代化的界面美化。对于习惯了 Material Design 或 Fluent Design 的新一代用户来说,视觉体验较为粗糙。
更新频率不确定:相较于 Sysinternals 工具套件由微软持续维护和更新,ATool 作为安天旗下的免费辅助工具,历史上的更新周期不够稳定,部分功能在最新版 Windows 11 上的兼容性和检测有效性需用户自行验证。
非杀毒软件,不具备清除能力:ATool 的本质是"分析"和"发现"工具,它能帮助用户定位可疑进程、隐藏文件或异常驱动,但不具备自动化的威胁清除和修复能力。发现威胁后,用户仍需结合专业杀毒软件或手动操作来完成清除工作。
文档与社区支持有限:缺乏系统性的官方使用文档和教程,用户主要依赖安全论坛(如看雪、吾爱破解等)上的零散讨论帖来学习使用方法。对于初次接触此类工具的用户而言,学习曲线较为陡峭。
仅限 Windows 平台:不支持 macOS 和 Linux,在跨平台安全分析场景中存在覆盖限制。
系统要求
操作系统:Windows XP / Vista / 7 / 8 / 8.1 / 10 / 11(32-bit 和 64-bit)
处理器:无特殊要求,支持主流 x86/x64 处理器
内存:512 MB RAM 以上(工具本身资源占用极低)
磁盘空间:约 10-20 MB(绿色便携,无需安装)
权限要求:必须以管理员权限运行,内核级分析功能(Rootkit 检测、SSDT 查看、驱动枚举等)依赖管理员权限访问系统底层对象,非管理员运行将导致核心功能不可用
附加说明:部分安全软件可能因 ATool 的内核访问行为将其误报为可疑程序,使用前建议将 ATool 添加至杀毒软件白名单;在 64-bit Windows 上使用时需注意内核补丁保护(PatchGuard/KPP)对部分内核检测功能的影响
下载地址
声明:本站为非盈利性技术交流平台。所有资源均来自互联网或官方发布,版权归原作者所有。如有侵犯您的权益,请联系我们(fzxzcopy@163.com),我们将第一时间处理。


