软件截图
软件介绍
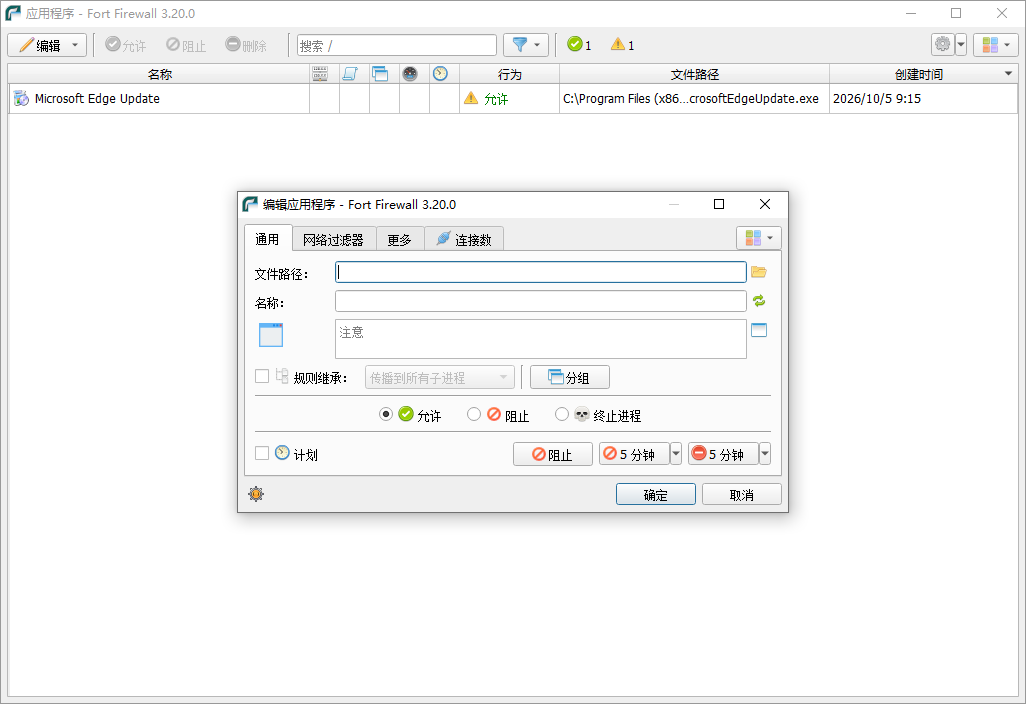
Fort Firewall 是一款面向 Windows 平台的开源免费防火墙软件,由开发者 Nodir Temirkhodjaev 独立维护。与大多数依赖 Windows 内置防火墙接口的第三方防火墙工具(如 Simplewall、TinyWall、Windows Firewall Control)不同,Fort Firewall 拥有自研的内核级驱动程序,该驱动基于微软提供的 Windows Filtering Platform(WFP)系统服务和 API 构建,直接在内核层对网络流量进行拦截与过滤。这一架构设计赋予了它更高的过滤效率和更强的安全隔离性。Fort Firewall 在功能上兼顾了易用性与高级配置能力:普通用户可以通过直观的图形界面快速实现应用程序的联网管控,而进阶用户则能利用灵活的网络规则体系、通配符路径匹配、SvcHost 服务名过滤、Zone 黑名单以及应用分组限速等功能,构建精细化的网络访问控制策略。该软件兼容 Windows 7 SP1 至 Windows 11,运行时内存占用仅约 20 MB,在同类防火墙产品中处于领先的轻量水平。项目目前在 GitHub 上获得了 3600+ Stars,社区活跃度较高。
核心功能
自研 WFP 内核驱动:Fort Firewall 不依赖 Windows 内置防火墙规则引擎,而是通过自有内核驱动直接挂接 WFP 过滤层,在 OS 内核态完成网络数据包的拦截与放行判定,确保高性能与高可靠性。该驱动支持启动时过滤(Boot Time Filter),在系统引导阶段即可阻断未授权的网络连接,消除防护空窗期。
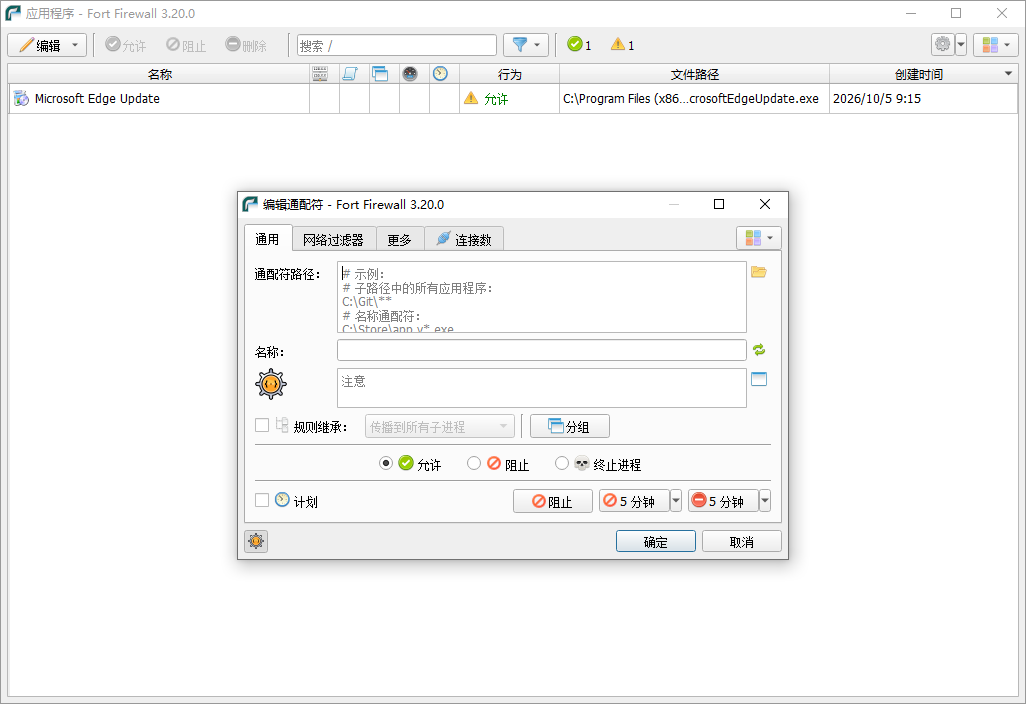
灵活的应用级网络规则:支持按应用程序路径设置精细的网络访问规则,可针对单个程序配置允许/阻止/终止进程等策略。规则条件支持按 IP 地址、端口、协议等维度进行组合过滤。支持父进程规则(Parent Process Based Rules),可基于进程链关系控制子进程的网络行为。
通配符路径匹配:程序路径支持类似
.gitignore的通配符语法(*、**、?、[CD]),可实现批量匹配。例如C:\Downloads\**\*.exe可拦截该目录下所有层级子目录中的.exe文件,**\secret.exe可拦截任意位置的特定文件名,大幅简化多程序规则的维护成本。SvcHost 服务名过滤:Windows 系统中大量网络活动由
SvcHost.exe宿主进程承载,传统防火墙仅能对 SvcHost 整体放行或阻断。Fort Firewall 可识别 SvcHost 内部承载的具体服务名(如 Windows Update、BITS 等),实现服务级别的精细管控。应用分组与限速:支持将应用程序划分为多个逻辑分组,可对每个分组独立设置上传/下载带宽限制,实现应用级流量优先级管理,防止单一应用占满带宽影响全局网络体验。
Zones 黑名单机制:通过 "Zones" 功能定义 IP 地址/地址段的分组集合,并支持从外部 URL 自动下载和更新 IP 黑名单列表(Blocklists)。可高效处理包含数千条地址的大规模过滤列表,过滤性能在同类产品中表现突出。
流量统计与带宽图表:内置流量统计引擎,可按应用、时间维度记录网络数据传输量,并提供实时带宽图形化展示(Traffic Graph),直观显示上下行流量曲线,便于用户监控网络活动与排查异常连接。
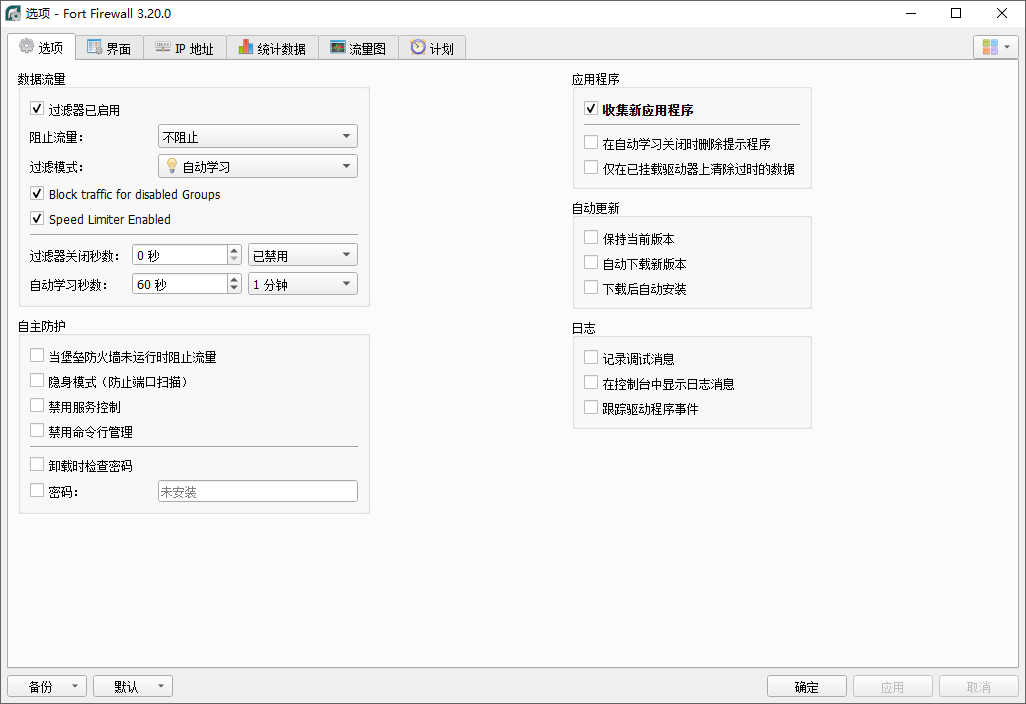
五种过滤模式:提供 Auto-Learn(自动学习)、Ask To Connect(询问连接,尚未完全实现)、Block if not allowed(白名单模式)、Allow if not blocked(黑名单模式)、Ignore if not blocked or allowed(忽略模式)五种过滤模式,适应不同安全策略需求。默认以 Auto-Learn 模式启动,一分钟后自动切换至白名单模式。
便携安装与密码保护:支持 Portable 便携模式,可直接从 USB 设备运行,不在主机系统中留下痕迹。同时支持对防火墙配置设置密码保护,防止未授权用户修改规则策略。
Windows 资源管理器集成与命令行控制:安装时可选集成右键菜单,在资源管理器中直接对任意可执行文件设置防火墙规则。同时提供完整的命令行接口(
FortFirewall.exe -c),支持脚本化控制过滤开关、模式切换、程序管理、配置备份/导入等操作。
适用人群
需要精细化管控应用程序联网权限的 Windows 安全意识用户
对 Windows 内置防火墙功能不满、寻求开源免费替代方案的技术爱好者
需要在内核层实现高性能网络过滤的系统管理员与 IT 运维人员
希望通过 IP 黑名单/Zones 功能批量屏蔽恶意地址的隐私保护用户
需要对不同应用设置带宽限速的网络资源管理者
偏好便携化软件、需要在多台设备间迁移防火墙配置的高级用户
优缺点分析
优点:
自研内核驱动,架构领先:基于 WFP 的自有内核驱动是 Fort Firewall 区别于 Simplewall、TinyWall、Windows Firewall Control 等同类工具的根本优势。后三者均依赖 Windows 内置防火墙的规则接口,而 Fort Firewall 在内核态独立完成过滤逻辑,理论上具有更高的过滤效率和更强的防篡改能力。同时支持 Boot Time Filter,在系统启动阶段即可生效,安全等级更高。
功能覆盖面极广:在开源免费防火墙中,Fort Firewall 是少数同时具备自研驱动、应用级规则、通配符匹配、SvcHost 服务名过滤、分组限速、Zone 黑名单自动更新、流量统计、便携模式、密码保护和命令行接口的产品。从官方对比表来看,其功能矩阵覆盖面超越了绝大多数竞品。
极致轻量:运行时内存占用约 20 MB,与 Simplewall(约 10 MB)同处最低梯队,远低于 NetLimiter(约 60 MB)、GlassWire(约 60 MB)和 Portmaster(约 80 MB)等竞品,对系统资源的影响几乎可以忽略。
开源透明:完整源代码托管于 GitHub,代码质量经 PVS-Studio 静态分析和 SonarCloud 持续检测,安全性可审计、可验证,对注重软件供应链安全的用户而言具有不可替代的价值。
支持多语言与社区翻译:通过 Crowdin 平台接受社区贡献的多语言翻译,国际化程度较好。
缺点:
HVCI 兼容性限制:在 Windows 10 及以上系统中,Fort Firewall 要求用户手动关闭 HVCI(Core Isolation: Memory Integrity,核心隔离中的内存完整性保护)。HVCI 是微软为防范内核级恶意代码而设计的安全机制,禁用它会降低系统的整体安全防护层级,这对安全敏感型用户而言是一个明显的矛盾——为了安装防火墙而削弱了另一层系统安全屏障。
"Ask To Connect" 模式尚未实现:五种过滤模式中的 "Ask To Connect"(弹窗询问)模式至今未完成开发。这一模式在 Comodo Firewall、NetLimiter、Portmaster 等竞品中是核心交互方式,缺失意味着用户无法在新程序首次联网时获得实时弹窗提醒并作出即时决策,只能事后在程序列表中调整。
不支持域名级过滤:网络规则仅支持基于 IP 地址/端口/协议的过滤条件,不支持直接按域名设置规则。相比之下,Comodo Firewall、NetLimiter 和 Portmaster 均支持域名规则,在面对 CDN、云服务等 IP 动态变化的场景时,Fort Firewall 的规则维护成本更高。
个人开发者维护风险:项目由 Nodir Temirkhodjaev 一人在业余时间维护,虽然目前更新频率较为稳定,但单人维护的开源项目在长期持续性方面存在固有风险。若开发者因个人原因停止维护,涉及内核驱动的防火墙软件将面临严重的安全隐患。
文档深度有限:虽然项目 Wiki 提供了用户指南和功能概览,但对规则语法的复杂组合、Zone 配置的高级用法、命令行接口的完整参数说明等方面的文档深度不足,高级配置场景下用户可能需要阅读源代码或在 GitHub Discussions 中寻求帮助。
系统要求
操作系统:
Windows 7 SP1 及以上(32-bit / 64-bit):使用 x86 安装包
Windows 10 版本 1809 及以上(64-bit):使用 x86_64 安装包
Windows 10 版本 2004 及以上(ARM64):使用 ARM64 安装包
运行时依赖:需安装最新版 Microsoft Visual C++ Redistributable(对应架构版本 x64/x86/ARM64)
特殊要求:Windows 10 及以上系统需手动关闭 HVCI(核心隔离:内存完整性);Windows 7 需安装 KB4474419 补丁
内存占用:运行时约 20 MB RAM
存储空间:安装包体积较小,安装后约需数十 MB 磁盘空间(含流量统计数据库按使用量增长)
权限要求:标准安装以 Windows Service 方式运行;Portable 便携模式需以管理员权限手动启动
下载地址
声明:本站为非盈利性技术交流平台。所有资源均来自互联网或官方发布,版权归原作者所有。如有侵犯您的权益,请联系我们(fzxzcopy@163.com),我们将第一时间处理。